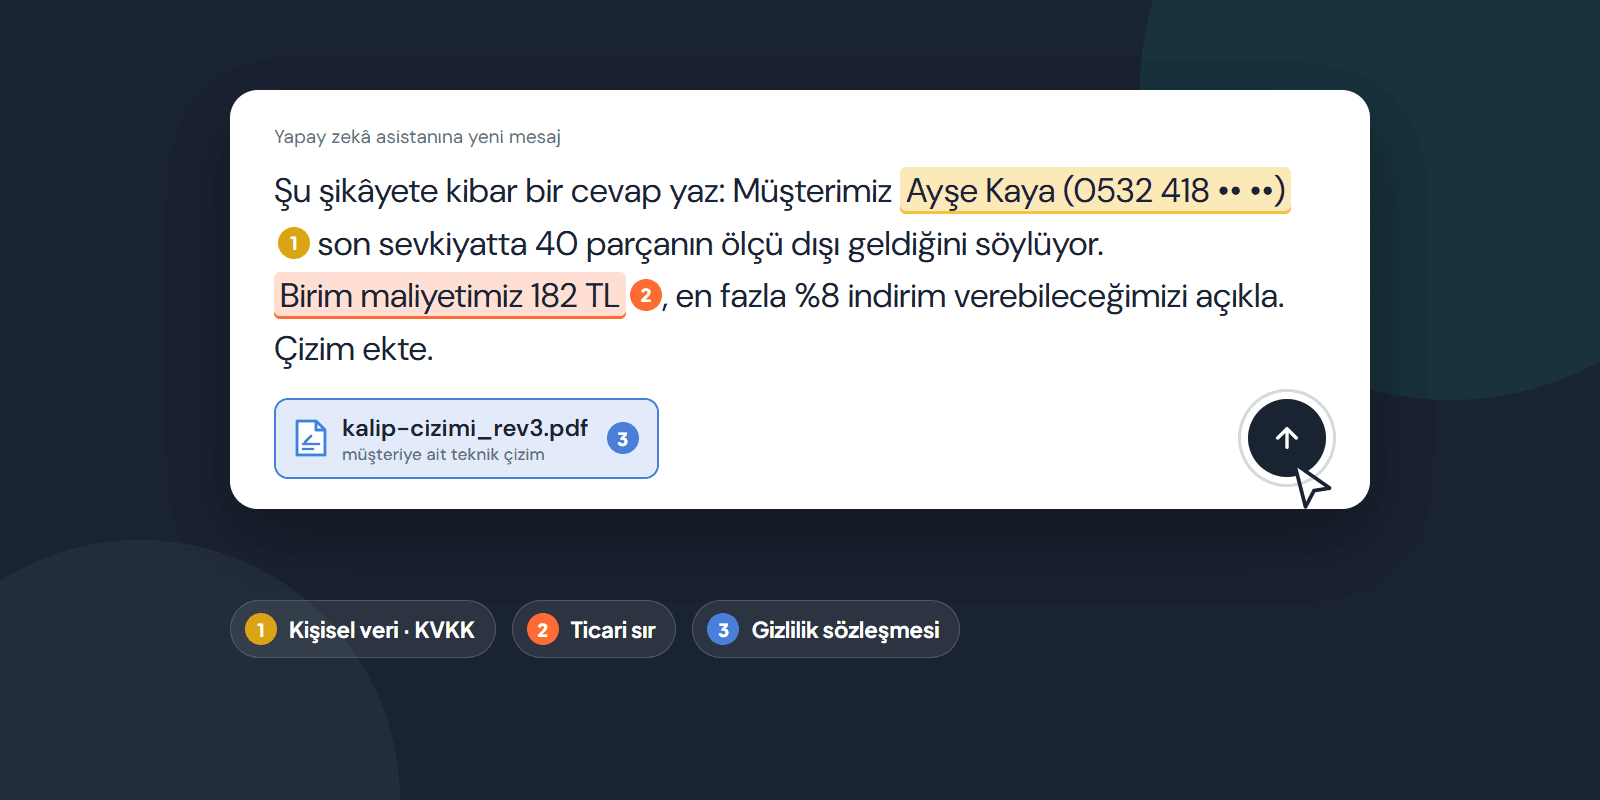
Kısa cevap: Claude da ChatGPT de kendiliğinden ne KVKK'ya uygundur ne de aykırı. Belirleyici olan üç şeydir: araca kişisel veri girilip girilmediği, hangi sürümün (bireysel hesap mı, şirketin yönettiği kurumsal hesap mı) kullanıldığı ve şirketin bu kullanımı yazılı olarak düzenleyip düzenlemediği. Kişisel veri girilmiyorsa KVKK kural olarak devreye girmez. Girildiği anda şirket veri sorumlusudur ve verinin yurt dışına çıkmasına ilişkin kurallar geçerli olur.
Bu yazıdaki değerlendirmeler, Kişisel Verileri Koruma Kurumu'nun 24 Kasım 2025'te yayımladığı Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda) esas alınarak yazıldı. Hukuki görüş değildir. Kendi durumunuz için hukuk danışmanınızla birlikte değerlendirin.
KVKK Ne Zaman Devreye Girer?
KVKK'nın konusu kişisel veridir: kimliği belirli veya belirlenebilir bir gerçek kişiye ilişkin her türlü bilgi. Rehber bu ayrımı iki örnekle netleştiriyor1:
- Bir ajans yapay zekâdan "yaz indirimi temalı afiş" gibi genel içerik istiyor; girdide de çıktıda da gerçek bir kişiye ait bilgi yok. Rehbere göre bu durumda kişisel veri işleme faaliyetinden söz edilemez.
- Bir şirket eğitim materyali hazırlatmak için geçmiş eğitimlerin kayıtlarını yapay zekâya veriyor; kayıtlarda katılımcıların adı, unvanı, görüntüsü ve sesi var. Bu durumda kişisel veri işlenmektedir ve KVKK uygulanır.
Gündelik iş hayatındaki karşılığı şudur: "Bu e-postayı daha resmî yaz" demek ile bir müşterinin adını, telefonunu ve şikâyet geçmişini yapıştırıp "buna cevap yaz" demek aynı şey değildir. İlki çoğu zaman KVKK'nın dışında kalır, ikincisi kalmaz.
Rehberin altını çizdiği bir nokta daha var: Girdide kişisel veri olmasa bile, çıktıda gerçek bir kişiye ait bilgi üretilirse bu da kişisel veri işleme sayılabilir2.
Sorumlu Kim: Çalışan mı, Şirket mi?
Rehberdeki örneklerden biri doğrudan iş hayatından: İnsan kaynakları birimi, adayların özgeçmişlerini özetlemek ve ön puanlamak için yapay zekâ tabanlı bir sistem kullanıyor. Hangi verinin yükleneceğine, ne amaçla kullanılacağına ve çıktının nasıl değerlendirileceğine şirket karar veriyor. Rehbere göre bu durumda veri sorumlusu şirkettir3.
Yani bir çalışan iş için yapay zekâ aracına kişisel veri girdiğinde, sorumluluk o çalışanda kalmaz, şirkete aittir. Kanun (12. madde), veri başka biri tarafından işleniyorsa bile güvenlik tedbirlerinden veri sorumlusunun o kişiyle birlikte sorumlu olduğunu söyler4.
Bu yüzden "çalışanlarımız kendi hesaplarıyla kullanıyor, bizi ilgilendirmez" yaklaşımı tutmaz. Şirketin bilmediği bir kullanım, şirketin yönetmediği bir risktir.
Asıl Düğüm: Veri Yurt Dışına Çıkıyor
Anthropic (Claude) ve OpenAI (ChatGPT) yurt dışında yerleşik şirketlerdir. Rehber bu konuda açık: Türkiye'deki bir veri sorumlusu yurt dışındaki bir hizmet sağlayıcının yapay zekâ sistemini kullanıyor ve kişisel veri bu yolla yurt dışına çıkıyorsa, bu aktarımın KVKK'nın 9. maddesine ve 10 Temmuz 2024'te yayımlanan yurt dışına aktarım yönetmeliğine uygun yapılması gerekir5.
-
madde aktarım için sırayla şu yolları tanır6:
-
Aktarılan ülke için Kurul'un verdiği bir yeterlilik kararı,
-
Yeterlilik kararı yoksa uygun güvenceler (örneğin Kurul'un yayımladığı standart sözleşme; imzalandıktan sonra 5 iş günü içinde Kurum'a bildirilir),
-
İkisi de yoksa yalnızca arızi (tekrarlanmayan, istisnai) aktarımlar.
Bir çalışanın her gün yapay zekâ aracına müşteri bilgisi yapıştırması "arızi" bir aktarım değildir. Bu nedenle kişisel veriyle çalışılacaksa, aktarımın hangi dayanakla yapıldığı baştan netleştirilmelidir. Bu, hukuk ve bilgi işlemin birlikte vermesi gereken bir karardır.
Bireysel Hesap ile Kurumsal Sürüm Aynı Şey Değil
"Yapay zekâ kullanıyoruz" cümlesi birbirinden çok farklı durumları anlatabilir. Her iki sağlayıcıda da bireysel hesaplar ile şirketin yönettiği kurumsal sürümler arasında, verinin model eğitiminde kullanılması açısından net bir fark var:
| Bireysel hesaplar | Kurumsal sürümler | |
|---|---|---|
| Claude (Anthropic) | Free, Pro, Max: Sohbetlerin model eğitiminde kullanılıp kullanılmayacağını kullanıcı kendi ayarından seçer. | Team, Enterprise ve API: Girdi ve çıktılar varsayılan olarak model eğitiminde kullanılmaz. |
| ChatGPT (OpenAI) | Free, Plus: İçerik varsayılan olarak model geliştirmede kullanılabilir; kullanıcı Veri Kontrolleri (Data Controls) ayarından kapatabilir. | Business, Enterprise ve API: Veriler varsayılan olarak model eğitiminde kullanılmaz. |
Kaynaklar: Anthropic'in model eğitimi ve veri kullanımı sayfası, OpenAI'ın kurumsal gizlilik taahhüdü. Sağlayıcılar bu koşulları zaman zaman günceller; karar vermeden önce güncel hâlini kontrol edin.
Tablodaki asıl fark şudur: Bireysel hesapta ayar her çalışanın kendi inisiyatifindedir. Şirket bunu göremez ve denetleyemez. Kurumsal sürümde hesaplar şirket tarafından yönetilir; kimin kullandığı ve hangi ayarların açık olduğu merkezden görülür.
Kurumsal sürüm KVKK sorusunu tek başına çözmez. Veri yine yurt dışındaki bir sağlayıcıda işlenir ve 9. madde değerlendirmesi yine gerekir. Ama şirketin kontrol edebildiği bir zemin sağlar. İki sağlayıcının kurumsal sürümlerini ayrı bir yazıda ayrıntılı karşılaştıracağız.
Şeffaflık notu: Dtech Bilişim, Anthropic'in Registered Partner'ıdır.
KVKK Tek Soru Değil: Müşteri Sözleşmeleri ve Ticari Sırlar
KVKK yalnızca kişisel veriyi korur. Oysa şirketlerin yapay zekâ araçlarına girdiği bilgilerin önemli bir kısmı kişisel veri değildir: teklif fiyatları, maliyet tabloları, ürün çizimleri, müşteriyle yapılan yazışmalar.
Bunlar için iki ayrı soru sorulmalıdır:
- Müşteri sözleşmeleri: Birçok sözleşmede ve gizlilik anlaşmasında (NDA) "bilgiler üçüncü kişilerle paylaşılamaz" maddesi bulunur. Müşterinin teknik çizimini bir yapay zekâ servisine yüklemek, KVKK açısından sorun olmasa bile bu maddeye aykırı olabilir.
- Bilgi güvenliği sertifikaları: ISO 27001 gibi bir sertifikanız varsa, kullanılan her dış servis bilgi güvenliği yönetim sisteminizin kapsamındadır. Kayıt dışı yapay zekâ kullanımı bir sonraki denetimde bulgu olarak karşınıza çıkabilir.
Yani "KVKK'ya uygun mu?" sorusu, "bu bilgiyi bu servise vermeye yetkimiz var mı?" sorusunun yalnızca bir parçasıdır. "Veri dışarı çıkmasın" kuralının mevzuattan mı, sözleşmeden mi, yoksa iç tercihten mi geldiğini ayırt etmeyi yapay zekâda nereden başlanacağını anlattığımız yazıda ayrıca ele aldık.
Bugün Atılabilecek 5 Adım
Rehberin güvenlik ve bireysel kullanım bölümlerindeki önerilerden yola çıkarak, şirketlerin hemen başlayabileceği adımlar şunlar:
1. Mevcut kullanımı görün. Hangi birim hangi yapay zekâ aracını, hangi hesapla kullanıyor? Bu envanter olmadan diğer adımlar tahmine dayanır. Bugünkü durumu altı boyutta görmek için AI Durum Değerlendirmesi aracımızı kullanabilirsiniz (16 soru, yaklaşık 4 dakika).
2. Kişisel veri kuralını yazılı hâle getirin. Rehber bireylere ad, adres, telefon ve kimlik bilgisi gibi verileri paylaşmamayı ve üçüncü kişilere ait bilgileri girmemeyi öneriyor7. Şirket içinde bu bir tavsiye değil, kural olmalı. Gerektiğinde isim, tarih ve konum yerine genelleştirilmiş anlatım kullanılmalı.
3. Kurumsal hesaba geçin. Çalışanların bireysel hesaplarla iş yapması yerine şirketin yönettiği sürüm kullanılmalı. Böylece ayarlar ve erişim merkezden kontrol edilir.
4. Bir kullanım politikası yazın. Hangi araç, hangi veriyle, hangi iş için kullanılabilir? Bu politika hem çalışanlara netlik verir hem de KVKK ve ISO 27001 açısından alınan tedbirin kanıtı olur.
5. Çalışanları bilgilendirin. Rehber, yapay zekâya özgü riskler konusunda çalışan eğitimini ayrıca vurguluyor8. Kuralı bilmeyen çalışan, kuralı farkında olmadan ihlal eder.
Kişisel Veriyle Çalışmak Gerekiyorsa
Bazı işlerde kişisel veriden kaçınmak mümkün değildir: müşteri talebi sınıflandırma, insan kaynakları süreçleri, satış sonrası destek. Bu durumda seçenekler genişler: kişisel veriyi yapay zekâya göndermeden önce maskelemek, verinin şirket içinde kaldığı çözümler kurmak ya da yapay zekânın yalnızca soruyu soran kişinin zaten görebildiği veriye erişmesini sağlamak. Sonuncusunu, ERP'de maliyet ekranını göremeyen bir çalışanın yapay zekâya sorarak o bilgiye ulaşabildiği örnek üzerinden yetki sınırları yazımızda anlattık.
Hangisinin doğru olduğu işin kendisine bağlıdır. Bu sorunun cevabını aramak için önce hangi işte yapay zekânın gerçekten karşılığı olduğunu bilmek gerekir. AI Discovery hizmetimiz tam olarak bu soruyla başlar: kurumsal veriyi dışarı çıkarmadan, hangi süreçte yapay zekânın değer ürettiğini birlikte buluruz.
Kaynaklar: Rehber Ne Diyor?
Numaralar metindeki işaretlere karşılık gelir. "Rehber": KVKK, Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda), Yayın No 113, Kasım 2025. Sayfa numaraları rehberin PDF'ine göredir.
- Rehber, Soru 6, Örnek 1 ve 2 (s. 25). Ajans örneğinde girdide ve çıktıda kimliği belirli veya belirlenebilir bir kişiye ait bilgi bulunmadığı için rehber, "kural olarak 6698 sayılı Kanun kapsamında bir kişisel veri işleme faaliyetinin varlığından söz edilememektedir" diyor. Eğitim kayıtlarını analiz eden şirket örneğinde ise katılımcıların ad-soyad, unvan, görüntü ve ses kayıtları bulunduğu için faaliyetin "kural olarak 6698 sayılı Kanun hükümleri çerçevesinde değerlendirilmesi" gerektiğini belirtiyor. ↩
- Rehber, Soru 6 ve Örnek 3 (s. 25–26). Rehbere göre "kullanıcı tarafından sağlanan girdilerin kişisel veri içermemesi" kişisel veri işleme faaliyetinin varlığını ortadan kaldırmıyor. Örnekte kullanıcı genel bir istemle "ünlü bir Türk fizikçinin başarı hikâyesini" istiyor; çıktıda gerçek bir kişinin adı, çalışma geçmişi ve ödülleri yer alıyor. Rehber bunu kişisel veri işleme kapsamında değerlendiriyor. ↩
- Rehber, Soru 7 ve Örnek 4 (s. 28–29). Rehber, veri sorumlusunun sözleşmedeki ifadelere göre değil, taraflardan hangisinin veri işleme üzerinde "fiili kontrol" ve "karar alma yetkisi"ne sahip olduğuna göre belirlendiğini söylüyor. İnsan kaynakları örneğinde hazır bir modeli kendi işine entegre eden ve verinin amacına, kapsamına ve yöntemine karar veren şirket, veri sorumlusu olarak değerlendiriliyor. ↩
- 6698 sayılı Kanun, madde 12/2; rehberde Soru 13 (s. 54). Kanun'a göre veri sorumlusu, kişisel verilerin kendi adına başka bir gerçek veya tüzel kişi tarafından işlenmesi hâlinde, güvenlik tedbirlerinin alınması konusunda bu kişilerle birlikte "müştereken sorumludur". ↩
- Rehber, Soru 10 (s. 48). Türkiye'deki veri sorumlularının yurt dışında yerleşik hizmet sağlayıcılar üzerinden yapay zekâ sistemi kullanması ve kişisel verinin bu yolla yurt dışına çıkması durumunda, aktarımın Kanun'un 9. maddesi ile "Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Usul ve Esaslar Hakkında Yönetmelik"e (Resmî Gazete, 10.07.2024, sayı 32598) uygun yapılması gerektiği belirtiliyor. Rehber ayrıca Kurum'un ayrı "Kişisel Verilerin Yurt Dışına Aktarılması Rehberi"ne yönlendiriyor. ↩
- Rehber, Soru 10 (s. 47); 6698 sayılı Kanun, madde 9. Yeterlilik kararını Kurul verir, Resmî Gazete'de yayımlanır ve en geç dört yılda bir yeniden değerlendirilir. Yeterlilik kararı yoksa 9. maddenin 4. fıkrasındaki uygun güvencelerden biri gerekir; ikisi de yoksa yalnızca 6. fıkradaki arızi hâller kalır. Standart sözleşmenin imzadan sonra 5 iş günü içinde Kurum'a bildirilmesi rehberde değil, Kanun'un 9. maddesinde düzenlenir. ↩
- Rehber, Soru 14 (s. 57–58). Rehber "ad-soyad, adres, telefon numarası ve kimlik bilgileri gibi" kişiyi tanımlayan verilerin ve üçüncü kişilere ait bilgilerin paylaşılmamasını, mümkün olduğunca "anonimleştirilmiş ve genelleştirilmiş ifadelerin" tercih edilmesini öneriyor. Sağlık, finans ve hukuki süreçlere ilişkin bilgiler için ayrıca uyarıyor. Bu bölüm bireylere yönelik yazılmıştır; şirket içinde bunu kurala çevirmek bizim önerimizdir. ↩
- Rehber, Soru 13 (s. 55–56). Önerilen tedbirler arasında yapay zekâ kullanımına bağlı güvenlik riskleri konusunda çalışanlara bilinçlendirme ve eğitim, veri koruma etki değerlendirmesi, çok faktörlü kimlik doğrulama ve işlem kayıtlarının güvenli şekilde saklanması yer alıyor. ↩
🗓️Ücretsiz 30 dakikalık görüşmede size özel bir yol haritası çıkaralım.
Görüşme Planla🧭Verinizi dışarı çıkarmadan yapay zekânın hangi işinizde karşılığı olduğunu birlikte bulalım.
AI Discovery Hakkında KonuşalımBu yazıyı faydalı buldunuz mu? Ekibinizle paylaşın.