📅2 Kasım Pazartesi 20:00 · Online ve ücretsiz seminer: Yapay Zekâ ve Regülasyonlar. Bu yazının konusunu canlı konuşuyoruz.
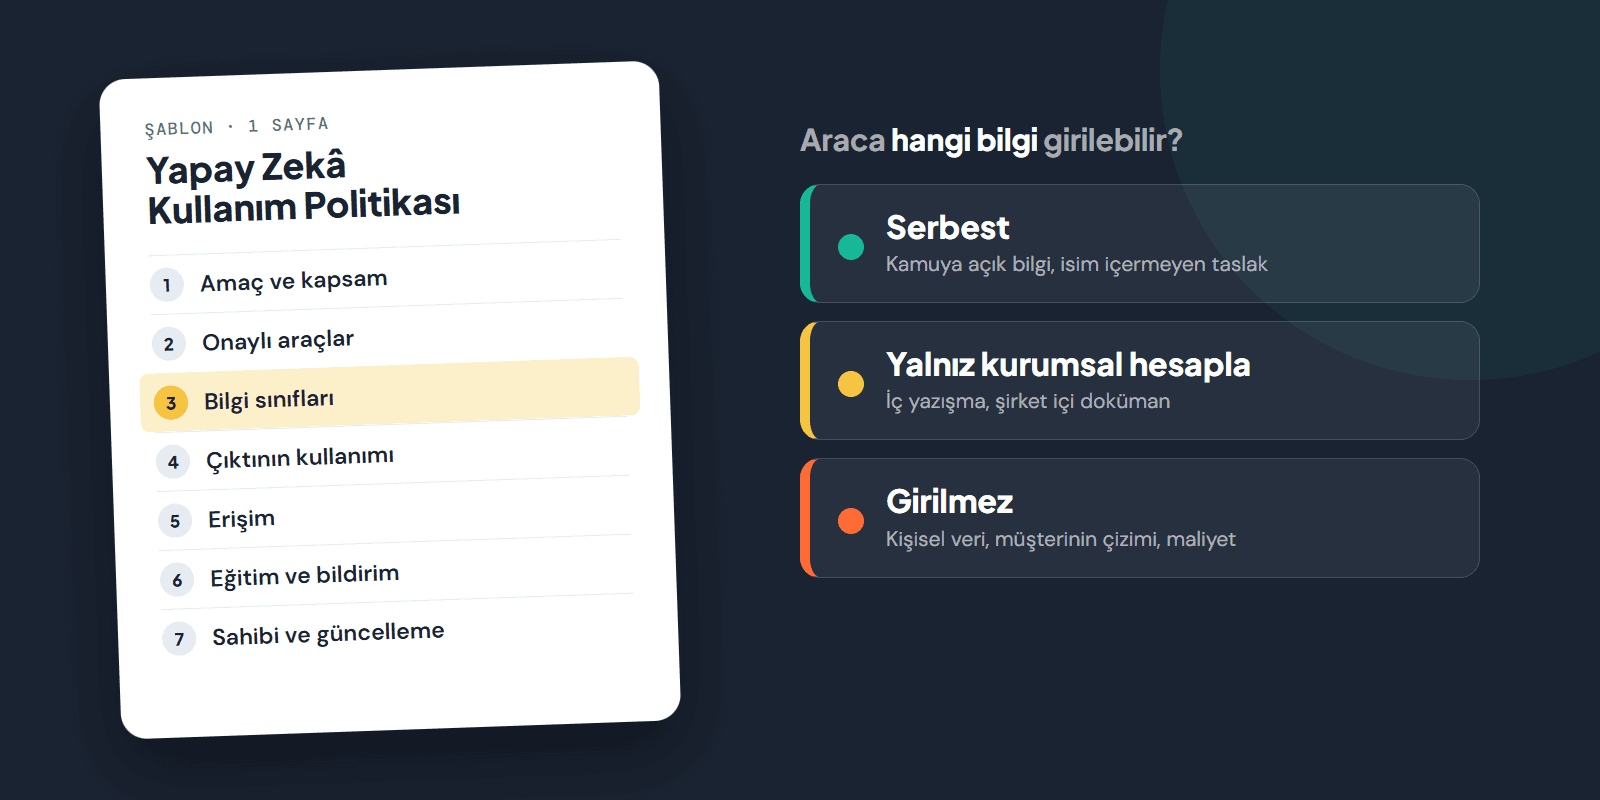
KaydolunKısa cevap: Yapay zekâ kullanım politikası, çalışanların hangi aracı, hangi bilgiyle ve hangi iş için kullanabileceğini yazılı hâle getiren kısa bir belgedir. KVKK'nın Mart 2026'da yayımladığı iş yeri dokümanı, kullanımı tamamen yasaklamak yerine tam olarak böyle bir politika öneriyor. İyi bir politika bir iki sayfayı geçmez ve yedi soruya cevap verir: amaç ve kapsam, onaylı araçlar, bilgi sınıfları, çıktının kullanımı, erişim, eğitim, sahibi ve güncelleme. Yazının sonunda bu yedi başlıkla doldurabileceğiniz bir şablon var.
Bu yazı bilgilendirme amaçlıdır, hukuki görüş değildir. Kendi durumunuz için hukuk danışmanınızla birlikte değerlendirin.
Neden Yasak İşe Yaramıyor?
Çoğu şirkette yapay zekâ kullanımı bir karar sonucu başlamadı. Çalışanlar e-posta taslağı, özet ya da çeviri için Claude veya ChatGPT'yi kendi hesaplarıyla kullanmaya başladı. KVKK bu durumu gölge yapay zekâ (Shadow AI) olarak adlandırıyor: araçların şirketin bilgisi, onayı veya kontrolü dışında iş süreçlerinde kullanılması1.
Kurum'a göre bunun nedenleri tanıdık: araçlar ücretsiz ya da ucuz, kullanımı kolay, ve çoğu şirkette ne yapılıp ne yapılmayacağını söyleyen bir yönlendirme yok2.
İlk refleks genellikle yasaktır. Doküman bu konuda açık: tamamen yasaklamaya dayalı yaklaşımların uygulamada gerçekçi sonuç doğurmayacağını, çünkü çalışanları araçları şirketin göremediği yerde kullanmaya iteceğini söylüyor. Önerdiği yol yönlendirme, denge ve farkındalık3.
Yani soru "kullanılsın mı?" değil, "nasıl kullanılsın?" sorusudur. Politika bu sorunun yazılı cevabıdır.
Politikada Ne Olmalı?
Doküman, bir kullanım politikasının netleştirmesi gereken konuları tek tek sayıyor4. Bunları yedi başlıkta toplamak mümkün:
| # | Başlık | Cevapladığı soru |
|---|---|---|
| 1 | Amaç ve kapsam | Bu politika kimi, hangi araçları kapsıyor? |
| 2 | Onaylı araçlar | Hangi araç, hangi hesapla kullanılabilir? |
| 3 | Bilgi sınıfları | Araca hangi bilgi girilebilir, hangisi girilemez? |
| 4 | Çıktının kullanımı | Yapay zekânın ürettiği metne, koda, analize nasıl yaklaşılır? |
| 5 | Erişim | Kim, hangi cihazdan erişebilir? |
| 6 | Eğitim ve bildirim | Çalışan kuralı nereden öğrenir, sorunu kime bildirir? |
| 7 | Sahibi ve güncelleme | Politikayı kim yönetir, ne zaman gözden geçirilir? |
Kurum, politikanın duyurulmasını ve çalışanların ona kolayca erişebilmesini de ayrıca vurguluyor. Ortak klasörde unutulmuş bir belge, politika sayılmaz.
En Önemli Başlık: Hangi Bilgi Girilebilir?
Politikaların çoğu araç listesinde takılır. Oysa asıl risk araçta değil, araca girilen bilgidedir. Çalışanın her seferinde "bunu girebilir miyim?" sorusuna hızlı cevap verebilmesi için bilgiyi üç sınıfa ayırmak işe yarar:
| Sınıf | Ne demek? | Örnekler |
|---|---|---|
| 🟢 Serbest | Herhangi bir onaylı araca girilebilir | Kamuya açık bilgi, genel metin taslağı, isim içermeyen dil düzeltmesi, genel bir konuda araştırma |
| 🟡 Yalnız kurumsal hesapla | Yalnızca şirketin yönettiği hesaba girilebilir | İç yazışma, şirket içi doküman, kişisel bilgisi çıkarılmış müşteri talebi |
| 🔴 Girilmez | Hiçbir araca girilmez (yazılı istisna olmadıkça) | Kişisel veri (ad, telefon, kimlik, sağlık, finans), müşteriye ait çizim ve dokümanlar, maliyet ve fiyat bilgisi, şifre ve erişim bilgileri |
Örnekler sektöre göre değişir; bir yazılım firması için kaynak kod kırmızıdır, bir ajans için müşteri kampanya planı. Önemli olan sınıfların önceden belli olması.
Bu ayrımın dayanağı da dokümanda var. Kurum, bazı şirketlerin politikalarında fikir geliştirme, dil düzeltme ve internetteki içeriği özetleme gibi kullanımlara, kişisel veri ve ticari sır içermemek şartıyla izin verildiğini; müşteri dosyaları, insan kaynakları verileri ve iç yazışmaların ise uygun bulunmadığını örnek olarak veriyor5. Kişisel veri gerektiğinde de isim, tarih ve konum yerine genel anlatım kullanılmasını öneriyor6.
Kırmızı sınıfın neden yalnızca KVKK'dan ibaret olmadığını, yani müşteri sözleşmeleri ve ticari sırların da işin içinde olduğunu KVKK yazımızda ayrıntılı anlattık.
Yapay Zekâ Kullanım Politikası Şablonu
Aşağıdaki şablon bir başlangıç noktasıdır. Köşeli parantezli yerleri kendi şirketinize göre doldurun, örnekleri kendi işinize göre değiştirin. Yayımlamadan önce hukuk danışmanınızla ve bilgi işlemle birlikte gözden geçirin.
1. Amaç ve kapsam
Bu politika, [Şirket adı] çalışanlarının iş amacıyla üretken yapay zekâ araçlarını kullanmasını düzenler. Tüm çalışanları, stajyerleri ve şirket adına çalışan danışmanları kapsar. Amaç yapay zekânın faydasını güvenli biçimde kullanmaktır; kullanımı yasaklamak değildir.
2. Onaylı araçlar
- İş için yalnızca şirketin kurumsal hesap verdiği araçlar kullanılır: [ör. Claude Team, ChatGPT Business].
- Kişisel hesaplarla iş bilgisi girilmez.
- Listede olmayan bir aracı kullanmak isteyen çalışan [birim/kişi]'ye başvurur. Değerlendirme [süre] içinde sonuçlanır.
3. Bilgi sınıfları
- Serbest: [kamuya açık bilgi, genel metin taslağı, isim içermeyen dil düzeltmesi]
- Yalnız kurumsal hesapla: [iç yazışma, şirket içi doküman, kişisel bilgisi çıkarılmış müşteri talebi]
- Girilmez: [kişisel veri, müşteriye ait çizim ve dokümanlar, maliyet ve fiyat bilgisi, şifre ve erişim bilgileri]
- Bir bilginin hangi sınıfta olduğundan emin olmayan çalışan onu "girilmez" kabul eder ve [birim/kişi]'ye sorar.
4. Çıktının kullanımı
- Yapay zekâ çıktısı bir taslaktır; tek başına karar dayanağı değildir.
- Müşteriye giden metin, teklif, sözleşme ve kod bir çalışan tarafından kontrol edilmeden kullanılmaz. Kontrol eden kişi içerikten sorumludur.
- Çıktıdaki rakamlar, tarihler ve kaynaklar doğrulanır.
5. Erişim
- Araçlara yalnızca [şirket cihazlarından] erişilir.
- [Hangi birimlerin hangi araçları kullanabileceği; ör. insan kaynakları verisiyle çalışanlar için ek kural].
- İşten ayrılan çalışanın erişimi [aynı gün] kapatılır.
6. Eğitim ve bildirim
- Her çalışan işe başlarken ve [yılda bir] bu politika hakkında bilgilendirilir.
- Yanlışlıkla "girilmez" sınıfında bir bilgi giren çalışan bunu [kişi/adres]'e hemen bildirir. Bildirim cezalandırılmaz; amaç zararı hızla sınırlamaktır.
- Öneri ve sorunlar [kişi/adres] üzerinden iletilir.
7. Sahibi ve güncelleme
- Politikanın sahibi: [rol, ör. bilgi işlem müdürü].
- Politika [6 ayda bir] ve yeni bir araç onaylandığında gözden geçirilir.
- Son güncelleme: [tarih].
Yazarken Sık Yapılan Hatalar
Çok uzun yazmak. On sayfalık bir politikayı kimse okumaz. Çalışanın bir dakikada "bunu girebilir miyim?" sorusunun cevabını bulabilmesi gerekir.
Yalnızca yasak listesi yapmak. Neyin serbest olduğu yazılmazsa çalışan ya her şeyi sorar ya da hiçbir şeyi sormaz. İkisi de politikayı işlevsiz bırakır.
Onaylı araç vermeden kural koymak. "Kişisel hesap kullanmayın" deyip kurumsal hesap vermemek, kullanımı yeniden gölgeye iter. Kurumsal sürümlerin bireysel hesaplardan farkını KVKK yazımızdaki tabloda özetledik.
Sahibini ve tarihini yazmamak. Araçlar ve sağlayıcıların koşulları sık değişiyor. Sahibi olmayan bir politika birkaç ay içinde eskir.
Hata bildirimini cezalandırmak. Yanlışlıkla bilgi giren çalışan bunu söylediğinde ceza görürse, bir sonraki sefer söylemez. Kurum da çalışanların sorunları paylaşabileceği bir geri bildirim yolu kurulmasını öneriyor7.
Politika Tek Başına Yetmez
Politika, kuralı yazar; uygulanmasını sağlamaz. Doküman politikanın yanında üç tamamlayıcı adım sayıyor8:
- Erişim kontrolü: Çalışanların yalnızca şirketin belirlediği araçlara, mümkünse yalnızca şirket cihazlarından ve görevlerine göre erişmesi.
- Eğitim: Araçların riskleri ve çıktılara sorgulayarak yaklaşma konusunda düzenli bilgilendirme.
- İnsan kontrolü: Kurum, çıktılara aşırı güvenme eğilimine (otomasyon ön yargısı, automation bias) ve gerçek olmayan ama ikna edici içeriklere (halüsinasyon) karşı çıktının her zaman insan denetiminden geçmesini istiyor9.
Şirkette ISO 27001 gibi bir bilgi güvenliği yönetim sistemi varsa, yapay zekâ politikası ayrı bir belge olarak kalmamalı; mevcut sistemin içine bağlanmalı. Kayıt dışı yapay zekâ kullanımı bir sonraki denetimde bulgu olarak karşınıza çıkabilir.
Politikanın kişisel veriyle çalışılan işleri nasıl ele alacağı ise ayrı bir sorudur. Veriyi göndermeden maskelemek, verinin şirket içinde kaldığı bir model kullanmak ya da yapay zekânın yalnızca çalışanın zaten görebildiği veriye erişmesini sağlamak (yetki sınırları) seçenekler arasında.
Nereden Başlamalı?
Politikayı yazmadan önce bugünkü durumu bilmek gerekir: hangi birim hangi aracı, hangi hesapla, hangi iş için kullanıyor? Bu envanter olmadan yazılan politika ya gerçek kullanımın gerisinde kalır ya da kimsenin uymadığı bir belge olur. Bugünkü durumu altı boyutta görmek için AI Durum Değerlendirmesi aracımızı kullanabilirsiniz.
Politika, yapay zekânın şirkette nasıl kullanılacağını söyler. Hangi işte karşılığı olduğu ise ayrı bir sorudur. AI Discovery hizmetimiz bu soruyla başlar: kurumsal veriyi dışarı çıkarmadan, hangi süreçte yapay zekânın değer ürettiğini birlikte buluruz.
Şeffaflık notu: Dtech Bilişim, Anthropic'in Registered Partner'ıdır.
Kaynaklar: KVKK Ne Diyor?
Numaralar metindeki işaretlere karşılık gelir. "Doküman": KVKK, İş Yerlerinde Üretken Yapay Zekâ Araçlarının Kullanımı (kapakta Şubat 2026; Kurum sayfasında 5 Mart 2026). Doküman tavsiye niteliğindedir; Kurum'un Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda) rehberine atıf yapar. Sayfa numaraları PDF'e göredir.
- Doküman, Bölüm 2 (s. 5). Gölge yapay zekâ, "kurum veya kuruluş bünyesinde ÜYZ araçlarının, söz konusu kurum veya kuruluşun bilgisi, onayı veya kurumsal kontrolü dışında çalışanlar tarafından iş süreçlerinde kullanılması" olarak tanımlanıyor. ↩
- Doküman, Bölüm 2 (s. 6). Bireysel kullanımı artıran unsurlar arasında araçların "ücretsiz veya düşük maliyetli olması", kullanımının kolay olması ve kurumsal düzeyde "politika ve yönlendirmelerin bulunmaması veya bu çerçevenin yeterince açık olmaması" sayılıyor. ↩
- Doküman, Bölüm 3 (s. 10). "Bu araçların kullanımının tamamen yasaklanmasına dayalı yaklaşımların, uygulamada gerçekçi sonuçlar doğurmayacağı düşünülmektedir. Zira yasaklayıcı yaklaşımlar, çalışanların ÜYZ araçlarını kurumsal kontrol ve görünürlük dışında kullanmasına zemin hazırlayarak kontrol dışı kullanım biçimlerini teşvik edebilecektir." Yerine "yönlendirme, denge ve farkındalık temelli" yaklaşımlar öneriliyor. ↩
- Doküman, Bölüm 3 (s. 11). Politikada netleştirilmesi önerilen konular: kullanılabilecek araçlar, kullanılabilecekleri faaliyetler, amaçlar ve kullanım koşulları, araçlara girdi olarak sunulabilecek bilgi türleri, çıktıların kullanım esasları, verilerin gizliliği ve güvenliği, risklerin ele alınması ve çalışan eğitimi. Politikanın "kuruluş içerisinde duyurulması ve çalışanlar tarafından erişilebilir kılınması" da ayrıca vurgulanıyor. Yedi başlıklı gruplama bizim önerimizdir. ↩
- Doküman, Bölüm 3 (s. 11–12). Kurum, tüm kuruluşlar için "tek tip bir yaklaşım bulunmadığını" belirterek örnek veriyor: kişisel veri, ticari sır ve hassas bilgi içermemesi koşuluyla fikir geliştirme, dil düzeltme ve internetteki içeriklerin özetlenmesi gibi kullanımlara izin verilebiliyor; "müşteri dosyaları, insan kaynakları verileri, iç yazışmalar gibi" bilgilerin paylaşılması ise politikalarda uygun bulunmayabiliyor. Üç renkli sınıflandırma bizim önerimizdir. ↩
- Doküman, Bölüm 3 (s. 12–13). "Mümkün olduğunca anonimleştirilmiş, genelleştirilmiş ve soyut ifadelerin tercih edilmesi" ve "belirli kişi adları, tarih, konum veya benzeri ayırt edici unsurlar" yerine genel anlatım kullanılması öneriliyor. Sağlık, finans ve hukuki süreçlere ilişkin bilgiler için daha temkinli olunması isteniyor. ↩
- Doküman, Bölüm 3 (s. 15). Çalışanların araçlarla ilgili "deneyimlerini ve karşılaştıkları sorunları paylaşabilecekleri geri bildirim mekanizmalarının oluşturulması" öneriliyor. Bildirimin cezalandırılmaması bizim önerimizdir. ↩
- Doküman, Bölüm 3 (s. 14–15). Çalışanların "yalnızca kuruluş tarafından belirlenen ve kullanım koşulları tanımlanmış ÜYZ araçlarına erişebilmesi", erişimin "görev ve ihtiyaç temelli" ele alınması, cihaz kısıtı (örneğin "yalnızca kurumsal cihazlar aracılığıyla") ve rol temelli yaklaşımlar ile politikanın duyurulması, eğitim ve bilgilendirme faaliyetleri öneriliyor. ↩
- Doküman, Bölüm 3 (s. 13). Kurum "otomasyon ön yargısı" (automation bias) ve halüsinasyon risklerine dikkat çekiyor; çıktılara "nihai kararların dayanağı olarak yaklaşılmaması", "insan denetimi ve değerlendirmesi altında, destekleyici unsurlar olarak" ele alınması gerektiğini belirtiyor. ↩
🗓️Ücretsiz 30 dakikalık görüşmede size özel bir yol haritası çıkaralım.
Görüşme Planla🧭Verinizi dışarı çıkarmadan yapay zekânın hangi işinizde karşılığı olduğunu birlikte bulalım.
AI Discovery Hakkında KonuşalımBu yazıyı faydalı buldunuz mu? Ekibinizle paylaşın.