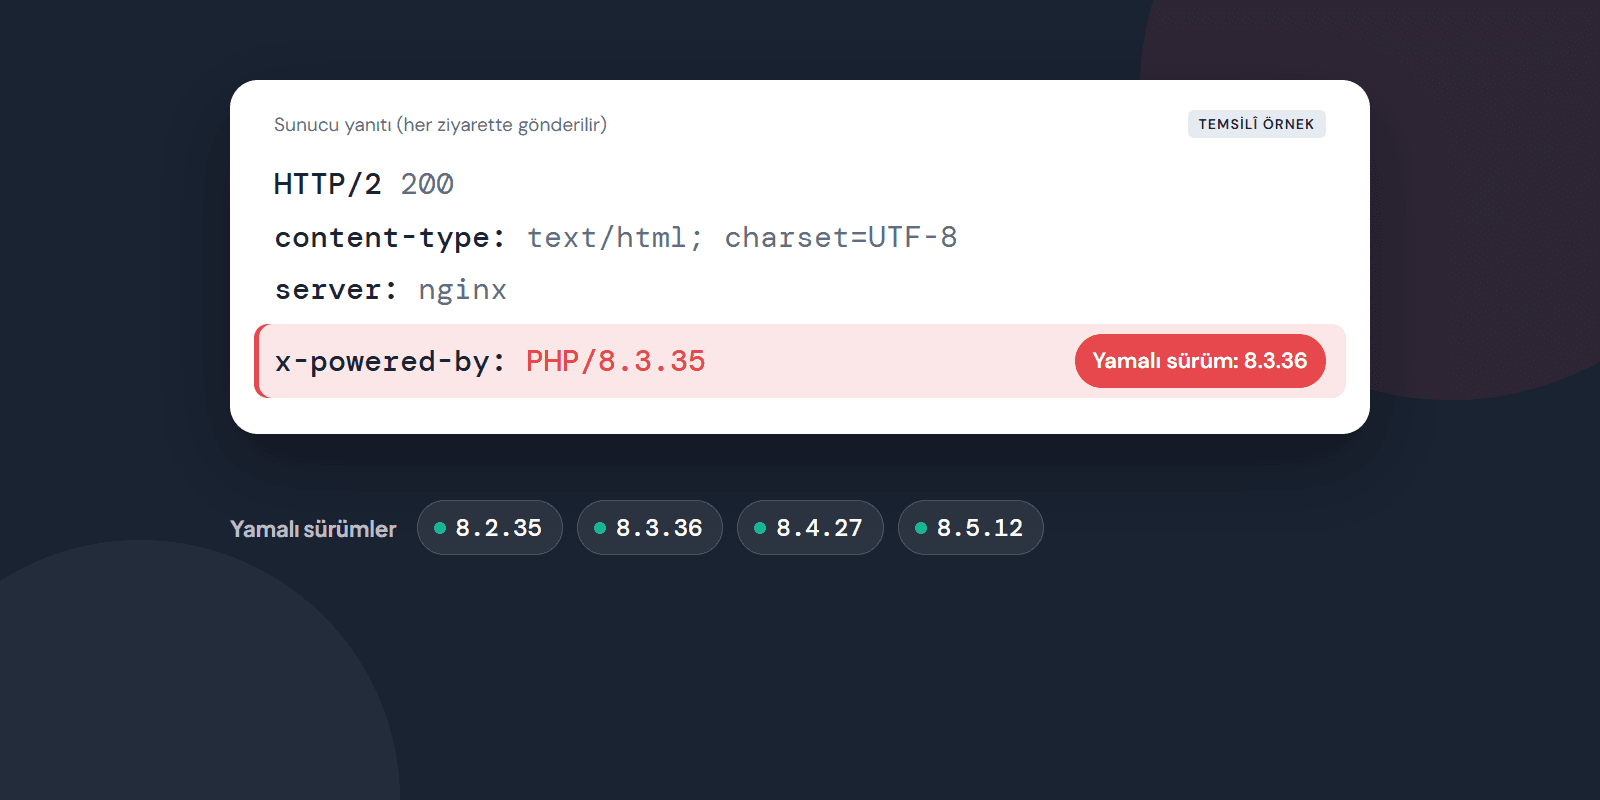
Kısa cevap: Siteniz PHP ile çalışıyorsa (WordPress sitelerinin hepsi öyledir) ve sunucunuzdaki PHP 21 Ekim 2026'dan önceki bir sürümse, risk altında olabilirsiniz. Yapılacak iş basit: barındırma (hosting) firmanızla PHP'nin yamalı sürüme güncellendiğini bugün doğrulayın. Aşağıdaki kutuya sitenizin adresini yazarak ilk kontrolü kendiniz de yapabilirsiniz.
PHP2Shell nedir?
PHP, internetteki sitelerin büyük kısmının arkasında çalışan programlama dilidir. WordPress, birçok e-ticaret altyapısı ve kurumsal site PHP ile çalışır.
21 Ekim 2026'da PHP ekibi iki kritik güvenlik açığını kapatan yeni sürümler yayımladı. Açıkların resmî kodları CVE-2026-109618 ve CVE-2026-109619. Kamuoyunda "PHP2Shell" adıyla anılıyorlar.
İki açık da aynı sonuca götürebiliyor: saldırgan, sitede hiçbir hesaba giriş yapmadan sunucuda kendi komutunu çalıştırabiliyor. Bu, sitenin içeriğinin değiştirilmesi, verilerin çalınması veya sunucunun başka saldırılar için kullanılması demek.
Haber çıktıktan sonra dünyanın farklı yerlerinde bazı kurumlar önlem olarak sitelerini geçici süre kapattı. Resmî duyuru: php.net güvenlik duyurusu (İngilizce).
Hangi sürümler güvende?
Açıkları kapatan sürümler şunlar:
| PHP dalı | Yamalı sürüm (bu ve sonrası) |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
PHP 8.1 ve daha eski sürümler için resmî yama yok. Bu sürümler artık PHP ekibinden güvenlik güncellemesi almıyor. Siteniz bunlardan birinde çalışıyorsa, desteklenen bir sürüme geçmeniz gerekir.
Sürüm numaram eski görünüyor. Kesin etkileniyor muyum?
Hayır, kesin değil. Hostinger ve başka bazı barındırma firmaları yamayı sürüm numarasını değiştirmeden otomatik uygulamış olabilir. Ama emin olmakta fayda var. Hostinger, 5.2'den 8.5'e kadar bütün sürümlere yamalı derleme kurduğunu duyurdu (İngilizce). Ubuntu, Debian ve AlmaLinux gibi işletim sistemleri de yamayı kendi paketleriyle dağıtıyor. Bu durumlarda sürüm numarası eski görünür ama yama kurulu olabilir.
Doğrulamanın yolu PHP bilgi sayfasındaki derleme tarihine (Build Date) bakmak. Tarih 21 Ekim 2026 veya sonrasıysa yama büyük ihtimalle kuruludur. Kesin bilgiyi barındırma firmanız verir.
Biz de bunu yaşadık. Dijital Skor aracımızın ilk sürümü, sürüm numarası eski görünen her siteye kırmızı uyarı veriyordu. Bir tanıdığımız, Hostinger'ın yamayı çoktan kurduğunu hatırlattı. Aracı aynı gün düzelttik. Artık bu durumda "sorun var" demiyor, "kontrol edin" diyor.
Sitem etkileniyor mu?
Sitenizin hangi PHP sürümünde çalıştığını öğrenmenin birkaç yolu var.
Barındırma paneli: cPanel, Plesk veya Hostinger gibi panellerde "PHP sürümü" ya da "PHP yapılandırması" bölümü bulunur. Sürüm orada yazar.
WordPress kullanıyorsanız: Yönetim panelinde Araçlar → Site Sağlığı → Bilgi → Sunucu bölümüne bakın. PHP sürümü bu listede görünür.
Dışarıdan kontrol: Birçok sunucu PHP sürümünü her yanıtla birlikte açıkça bildirir. Dijital Skor aracımız bu bilgiyi okuyup yamalı sürümlerle karşılaştırıyor. Adresinizi yazmanız yeterli.
Sitenizi şimdi kontrol edin
Adresinizi yazın, 30 saniye içinde PHP sürümünüzü ve sitenizin genel durumunu görün. E-posta adresinizi bırakırsanız raporun tamamı adresinize gönderilir.
Protokol girmeden de çalışır — https:// otomatik eklenir.
Aracın neyi göremeyeceğini de söyleyelim. Sunucunuz PHP sürümünü gizliyorsa araç bir yorum yapmaz. Sürüm numarası eski görünüyorsa "kontrol edin" der, kesin hüküm vermez. Çünkü yamanın kurulu olup olmadığı dışarıdan görülemez. Site Hostinger'daysa firmanın duyurusunu da gösterir. Kesin cevap barındırma firmanızdadır.
Ne yapmalıyım?
Çoğu şirket sitesi paylaşımlı barındırmada çalışır. Bu durumda PHP'yi barındırma firması günceller. Sizin işiniz onlardan teyit almak.
Destek ekibine şu soruyu gönderebilirsiniz:
"Sitemiz hangi PHP sürümünde çalışıyor? 21 Ekim 2026'da duyurulan PHP2Shell açıkları (CVE-2026-109618, CVE-2026-109619) için yamalı sürüm kurulu mu?"
Panelden PHP sürümünü kendiniz seçebiliyorsanız, aynı daldaki en yeni sürüme geçin. Örneğin 8.3.35 kullanıyorsanız 8.3.36'ya geçin. Ana sürümü değiştirmek (8.1'den 8.3'e geçmek gibi) eklentileri etkileyebilir. Bunu yapmadan önce sitenin yedeğini alın.
Sunucuyu kendiniz yönetiyorsanız işletim sisteminin güvenlik güncellemelerini hemen kurun ve PHP servisini yeniden başlatın.
WordPress otomatik güncellemesi bunu çözer mi?
Hayır. WordPress'in otomatik güncellemesi WordPress'in kendisini, eklentileri ve temaları günceller. PHP ise sunucuda çalışan ayrı bir yazılımdır. Onu barındırma firması veya sunucuyu yöneten kişi günceller.
Yine de WordPress'i ve eklentileri güncel tutmak ayrıca önemlidir. Dijital Skor aracı WordPress sürümünüzü de kontrol eder.
Sürüm numarasını göstermek sorun mu?
Sunucunun PHP sürümünü herkese açık bildirmesi tek başına bir açık değildir. Ama saldırganın işini kolaylaştırır. Yamasız sunucuları bu bilgiye bakarak toplu olarak bulabilirler.
Barındırma firmanızdan veya sunucu yöneticinizden bu bilgiyi gizlemesini isteyebilirsiniz. Teknik adı expose_php = Off ayarıdır. Bu ayar güncellemenin yerini tutmaz. Sadece sitenizi toplu taramalarda daha az görünür yapar.
Kaynaklar
🗓️Ücretsiz 30 dakikalık görüşmede size özel bir yol haritası çıkaralım.
Görüşme Planla🛡️NIS2'ye hazır mısınız? 60 saniyede siber güvenlik olgunluk seviyenizi öğrenin.
Siber Güvenlik Testini BaşlatBu yazıyı faydalı buldunuz mu? Ekibinizle paylaşın.